
Einleitung Das Endpoint-Security-Management ist in den letzten Jahren zu einem kritischen Anliegen geworden. Steigende Vorfälle von Hacktivismus, Advanced Persistent Threats (APTs) und Malware – kombiniert mit der Verbreitung persönlicher Geräte am Arbeitsplatz – haben traditionelle Ansätze unzureichend gemacht.
Was verstehen wir unter „Endpoint“?
Ein Endpoint ist jedes Gerät, das mit einem TCP/IP-Netzwerk, insbesondere dem Internet, verbunden ist. Dazu gehören:
- Laptops und Desktops
- Smartphones und Tablets
- POS-Terminals
- Netzwerkdrucker
Kurz gesagt: Wenn es sich verbindet, ist es ein Endpoint – und ein potenzielles Risiko.
Warum traditionelle Sicherheit nicht ausreicht
Microsoft definiert Endpoint-Sicherheit als „die Sicherheit physischer Geräte, die buchstäblich in die Hände bösartiger Benutzer fallen können.“ Traditionelle Perimeter-Verteidigungen sind nicht mehr ausreichend. Organisationen müssen den Verlust von Geräten, unbefugten Zugriff und ausgeklügelte Angriffe, die alte Modelle umgehen, einplanen.
Wichtige Empfehlungen für eine stärkere Endpoint-Sicherheit
1. Incident-Response-Planung
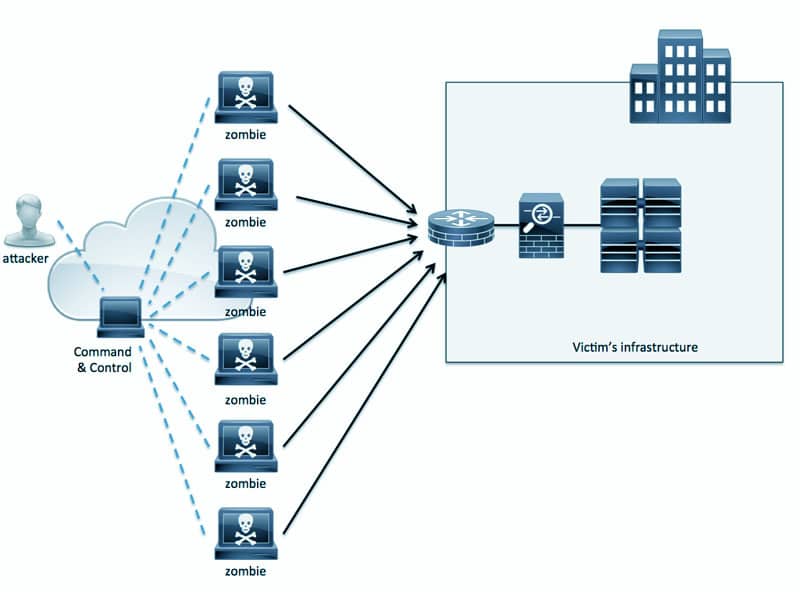
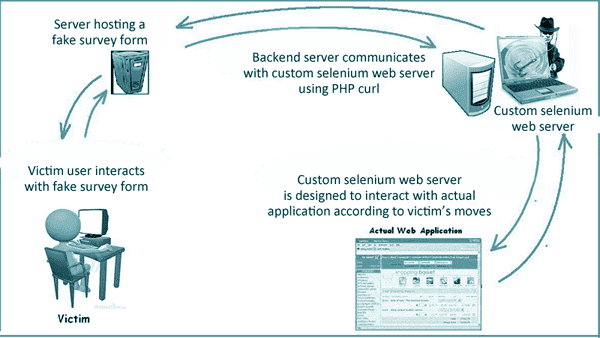
- Definieren Sie klare Verfahren für Social Engineering, DDoS, verlorene/gestohlene Geräte, unbefugten Zugriff und Malware-Ausbrüche.
- Identifizieren Sie verantwortliche Ansprechpartner und halten Sie die Details zugänglich.
2. Infrastrukturbewusstsein
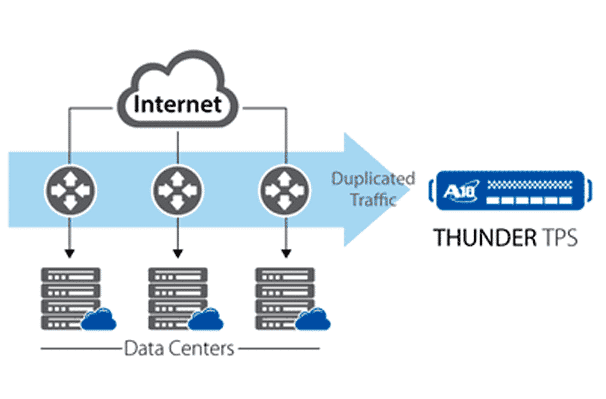
- Sichern Sie Router, Firewalls und unterstützende Systeme.
- Stellen Sie sicher, dass IT-Betriebs- und Sicherheitsteams eng zusammenarbeiten.
3. BYOD-Richtlinien (Bring Your Own Device)
- Legen Sie Richtlinien für die akzeptable Nutzung fest.
- Kontrollieren Sie die Installation von Drittanbieter-Apps.
- Setzen Sie Privilegienmanagement und Änderungskontrolle durch.
4. Cloud-Datenzugriff
- Definieren Sie Richtlinien für den Umgang mit sensiblen oder vertraulichen Informationen, die in der Cloud gespeichert sind.
5. Technologieauswahl
- Wählen Sie integrierte Endpoint-Security-Suiten mit Schwachstellenanalyse, Gerätekontrolle und Anti-Malware-Funktionen.
- Überprüfen Sie regelmäßig neue Technologien und passen Sie diese an Ihre Umgebung an.
Die Risiken einer schwachen Endpoint-Sicherheit
Das Ignorieren dieser Maßnahmen kann zu Folgendem führen:
- Finanzielle Verluste durch Sicherheitsverletzungen und Ausfallzeiten
- Rechtliche und Compliance-Probleme
- Verlust des Kundenvertrauens und des Rufs
Das Ponemon Institute stellte fest, dass 80 % der Organisationen zugeben, dass Laptops und mobile Geräte erhebliche Risiken darstellen, da sie nicht ausreichend gesichert sind.
Fazit
Beim Endpoint-Security-Management geht es nicht um Perfektion – es geht um Vorbereitung. Durch die Implementierung klarer Richtlinien, moderner Tools und proaktiver Reaktionspläne können Organisationen das Risiko erheblich reduzieren und sowohl ihre Daten als auch ihren Ruf schützen.