
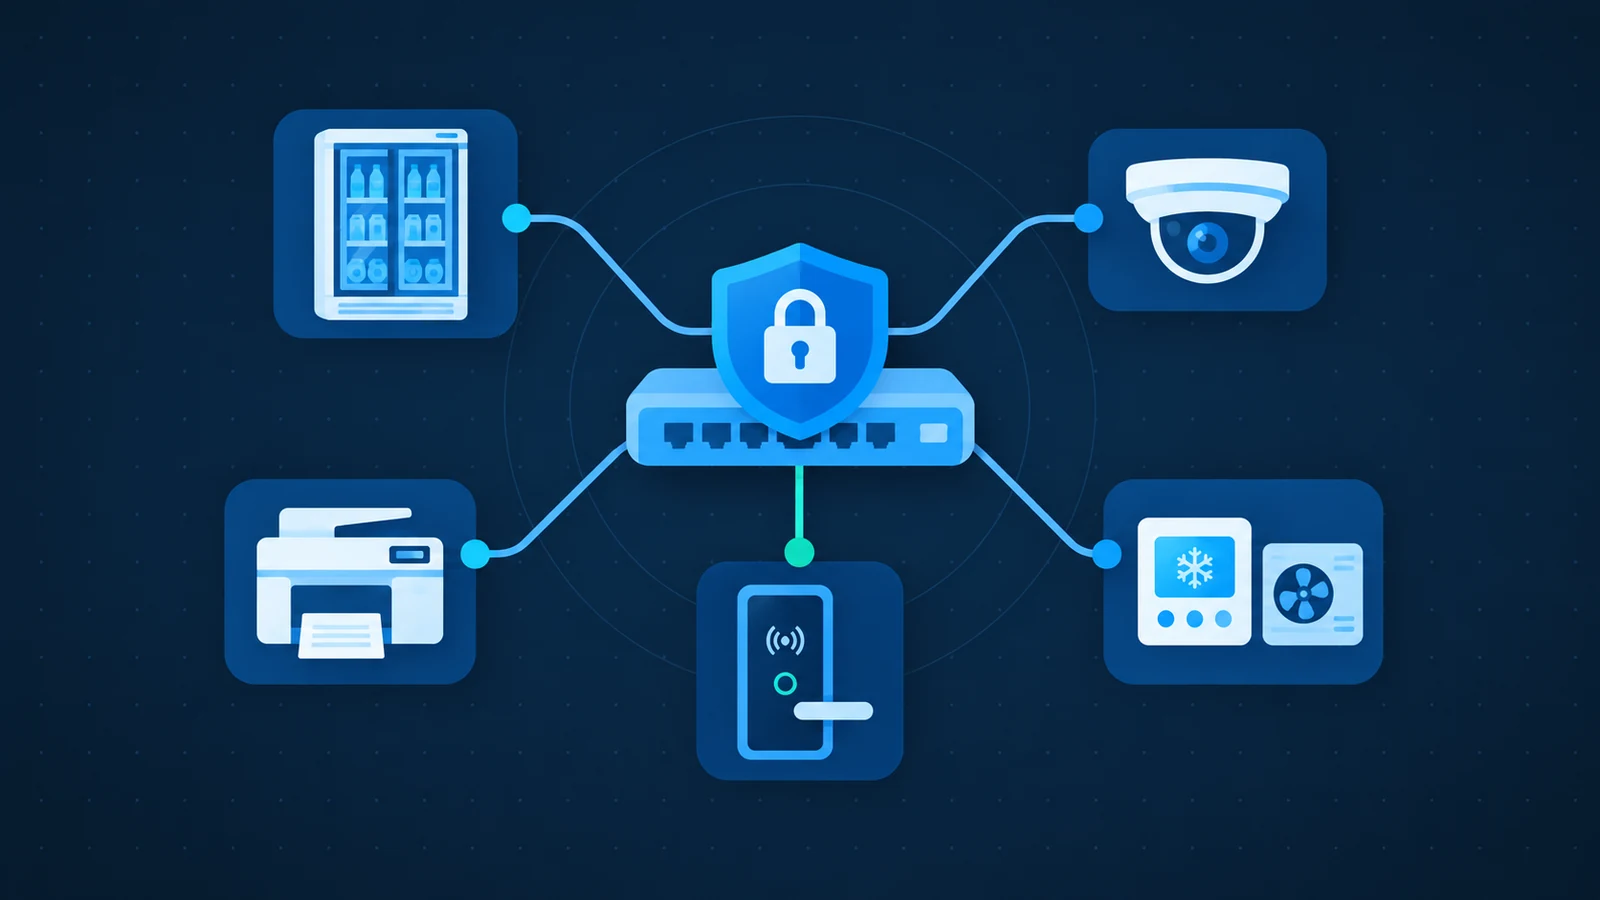
Vernetzte Geräte abzusichern bedeutet, alle Geräte zu schützen, auf die Ihr Betrieb angewiesen ist, nicht nur Computer und Server. Kameras, Drucker, Türleser, Kühlung und Heizungssteuerungen können Informationen offenlegen oder physische Abläufe stören, wenn Zugriffe unzureichend geregelt sind.
Beginnen Sie mit einem übersehenen vernetzten Gerät
- Erfassen Sie Geschäftszweck, Standort, Verantwortlichen und spezialisierten Anbieter.
- Ermitteln Sie, wer lokal, remote und über ein Cloud-Portal darauf zugreifen kann.
- Prüfen Sie Updateunterstützung, Administratorzugriff und Ersatzplanung.
- Stimmen Sie betriebliche Prüfungen mit dem Fachanbieter ab; deaktivieren Sie keine Sicherheitsfunktionen.
Beginnen Sie beim Geschäftsprozess, nicht beim Gerät
Eine übernommene Kamera kann Bilder offenlegen; ein veränderter Regler kann einen Dienst unterbrechen. Eine Kühlstörung kann Waren gefährden, ein ausgefallenes Zutrittssystem den Zugang verzögern. Das sind mögliche Folgen, keine Behauptung, dass alle vernetzten Geräte dieselben Schwachstellen haben.
Erfassen Sie Standort, Verantwortliche, Anbieter, Netzwerkverbindung und Supportende. Berücksichtigen Sie auch Geräte von Vermietern und Wartungsfirmen. Was fällt aus, wenn das Gerät, die Internetverbindung oder der Cloud-Dienst des Anbieters nicht verfügbar ist?
Trennen Sie Geräte und begrenzen Sie Zugriffe
Betriebstechnik sollte nicht automatisch uneingeschränkten Zugang zu Bürocomputern oder Gäste-WLAN haben. Lassen Sie getrennte Netzwerkzonen mit ausschließlich notwendigen Verbindungen einrichten. Ein anderer WLAN-Name allein schafft noch keine wirksame Zugriffstrennung.
Entfernen Sie unnötige Erreichbarkeit aus dem Internet und ungenutzte Dienste. Ersetzen Sie Standardkennwörter, verwenden Sie nach Möglichkeit persönliche Administrationskonten und schützen Sie Anbieterportale mit MFA. Stimmen Sie Änderungen mit Fachleuten ab: Eine Trennung darf keine Alarme oder Sicherheitsfunktionen ausschalten.
Ein Geräteverzeichnis, das IT und Betrieb verbindet
Fiktives Beispiel: ein Bürodrucker. Sicherheitskritische Geräte benötigen eine vom Fachanbieter freigegebene Bewertung, anstatt dieselben Einstellungen zu übernehmen.
Eigentum und Zugriff
- Zweck: Drucken und Scannen für Mitarbeitende.
- Verantwortlich: Büroleitung; Wartungskontakt in den freigegebenen Unterlagen hinterlegt.
- Dokumentieren Sie die zulässigen Büroverbindungen und den tatsächlichen Zugriffsweg des Anbieters.
Support und Prüfungen
- Erfassen Sie Firmware-Version, Update-Quelle und Supportende.
- Überprüfen Sie gespeicherte Dokumente und freigegebene Einstellungen für sicheres Drucken.
- Testen Sie nach einer autorisierten Änderung Drucken, Scannen und Überwachung; halten Sie das Ergebnis fest.
Kaufen Sie auch Wartbarkeit und Support
Fragen Sie vor der Anschaffung nach Sicherheitsupdates, Installationsverfahren und Supportende. Planen Sie den Ersatz von Geräten, die nicht mehr aktualisiert werden können. Klären Sie beim Anbieterwechsel die Übergabe von Eigentum, Cloud-Konten und Administrationsrechten.
Planen Sie Updates passend zum Betrieb und testen Sie anschließend die Funktionen. Bei Druckern gehören vertrauliches Drucken und gespeicherte Dokumente dazu, bei Reglern freigegebene Einstellungen und Alarmzustellung. Testen Sie Sicherheitsänderungen niemals durch Veränderungen realer Lagerbedingungen für Lebensmittel.
Erkennen Sie Probleme auch unabhängig
Eine erfolgreiche Anmeldung beweist nicht, dass die Anlage richtig arbeitet. Nutzen Sie bei entsprechendem Risiko eine unabhängige Überwachung, etwa einen separaten Temperaturalarm. Legen Sie fest, wer außerhalb der Geschäftszeiten reagiert und wie ein sicherer Ersatzbetrieb aussieht.
Besprechen Sie Trennung und manuelle Bedienung vorab mit qualifiziertem Personal. Trennen Sie sicherheitskritische Systeme nicht unüberlegt. Beginnen Sie diese Woche mit einem übersehenen Gerät: Benennen Sie Verantwortliche, prüfen Sie Updates und dokumentieren Sie den tatsächlichen Zugangsweg.
Machen Sie aus der Checkliste konkrete Schritte
ICT Shift prüft Netzwerke und Zugriffsregeln gemeinsam mit spezialisierten Anbietern, ohne deren Sicherheitsverantwortung zu übernehmen. Informieren Sie sich über unsere IT-Sicherheit und Geschäftskontinuität und unser Cloud- und Infrastrukturmanagement, oder sprechen Sie mit einem Engineer, um Ihre Geräteabhängigkeiten zu bewerten.